Hotel-TV-Streams schützen: Geräteidentität, Tokens, CDN-Kontrollen…
6. Oktober 2026
Recherchezeitraum: September 2026
Von COTT.TV Hospitality Technology Research Desk·Veröffentlicht 6. Oktober 2026·6 Min. Lesezeit

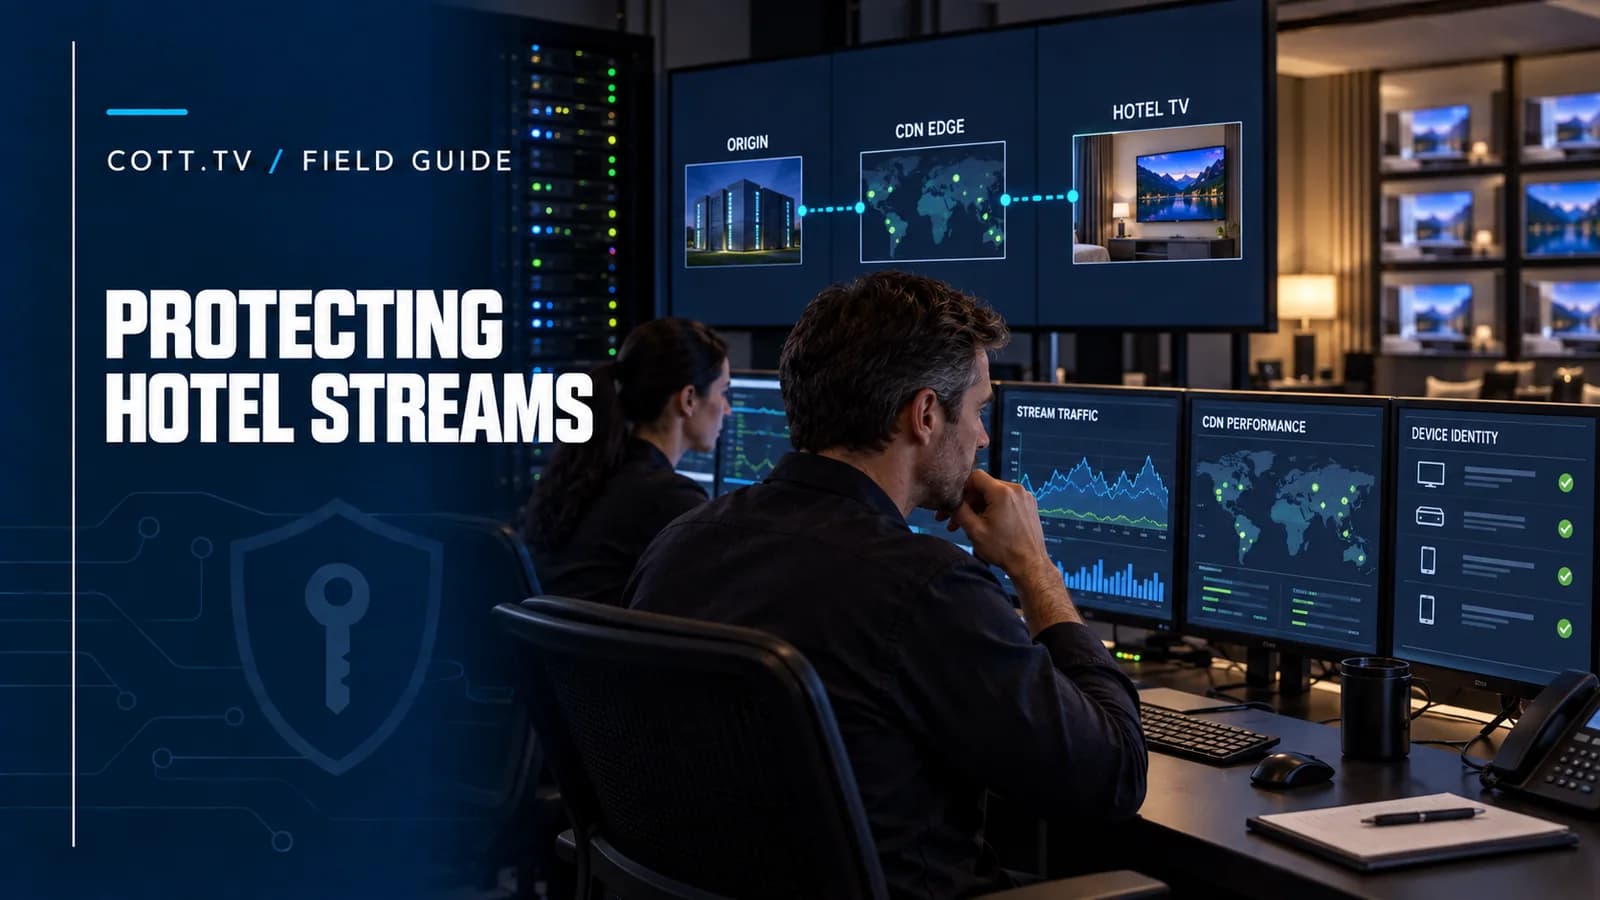
Kurzfassung
Registrieren Sie jeden Endpunkt, geben Sie kurzlebige Stream-Autorisierungen aus, halten Sie Ursprünge privat, wenden Sie zentral Territoriums- und Kanalberechtigungen an, verwenden Sie DRM, wenn die Rechte es erfordern, rotieren Sie Schlüssel und Signaturgeheimnisse, widerruf…
Von der COTT.TV Hospitality Technology Research Desk | Recherchiert September 2026
Eine HLS- oder DASH-Adresse, die von einem Fernseher kopiert wurde, kann zu einem permanenten öffentlichen Link werden, wenn das Verteilungssystem nur der URL vertraut. Eine Hotelplattform muss entscheiden, welches Objekt, Zimmer und Gerät einen Kanal anfordern darf, wie lange, in welchem Territorium und unter welchem Inhaltsvertrag.
Keine einzelne Funktion löst dieses Problem. Tokens steuern den Zugriff auf den Lieferweg, DRM schützt Schlüssel und Wiedergaberegeln, das CDN schützt den Ursprung, und Monitoring erkennt Missbrauch. Sie müssen dasselbe Berechtigungsmodell teilen.
Beginnen Sie mit einer kanonischen Berechtigungsentscheidung
Bevor ein Stream zurückgegeben wird, sollte die Plattform beantworten:
- 1Ist dieses Objekt aktiv?
- 2Ist dieses Zimmer oder Endgerät beim Objekt registriert?
- 3Ist der angeforderte Kanal im Land des Objekts lizenziert?
- 4Ist das Paket dem Objekt zugewiesen?
- 5Ist das Geräteprofil für den Stream und die DRM-Richtlinie genehmigt?
- 6Liegt die Anfrage innerhalb der Konformitäts- und Vertragsregeln?
- 7Wurde das Gerät oder die Berechtigung widerrufen?
Halten Sie diese Entscheidung in einem kontrollierten Backend. Eine statische Playlist, die in einem APK- oder Webpaket eingebettet ist, kann die aktuellen kommerziellen Rechte nicht sicher ausdrücken.
Geräteidentität
Verwenden Sie einen von der Plattform ausgestellten Geräteeintrag, der an Objekt und Zimmer gebunden ist. Hardware-Identifikatoren wie Seriennummer oder MAC können helfen, den Endpunkt zu registrieren, sollten jedoch nicht das einzige Geheimnis sein, da sie sichtbar oder gefälscht werden können.
Ein starkes Muster ist:
1. ein autorisierter Administrator initiiert die Registrierung; 2. das Gerät beweist oder präsentiert seine Installationsidentität; 3. das Backend gibt eine Geräteberechtigung aus; 4. die Berechtigung wird, wo verfügbar, im geschützten Speicher der Plattform gespeichert; 5. jede Sitzung tauscht sie gegen kurzlebigen Zugriff aus; 6. das Backend kann dieses eine Gerät widerrufen, ohne jedes Zimmer zu ändern.
Verfolgen Sie das Alter der Berechtigung und die letzte erfolgreiche Rotation. Ein Gerät, das längere Zeit offline war, muss möglicherweise erneut validiert werden.
Kurzlebige Tokens
Der Fernseher sollte eine Wiedergabesitzung anfordern, anstatt eine unsterbliche Kanal-URL zu erhalten. Die Sitzung kann signierte Ansprüche enthalten wie:
- 1Geräte- und Objektidentifikator;
- 2Kanal oder Paket;
- 3Territorium;
- 4Ausstellungs- und Ablaufzeit;
- 5optionale IP- oder Netzwerkbeschränkung;
- 6Nonce oder Sitzungsidentifikator;
- 7autorisiertes Wiedergabeprofil.
Halten Sie die Ablaufzeit kurz genug, um das Teilen zu begrenzen, aber lang genug, um zu vermeiden, dass normale Segmentanfragen unterbrochen werden. Die Erneuerung sollte vor Ablauf erfolgen und bei vorübergehender Nichtverfügbarkeit des Kontrollplans sanft fehlschlagen.
AWS dokumentiert signierte URLs und signierte Cookies als zwei Wege für private CDN-Inhalte. Signierte Cookies können für mehrere HLS-Segmente praktisch sein, während signierte URLs für einzelne Ressourcen oder Clients geeignet sind, die keine Cookies verwenden. Dasselbe Designprinzip gilt für andere CDNs und Medienserver.
Schützen Sie den Ursprung
Wenn die Öffentlichkeit das CDN umgehen und den Ursprung direkt abrufen kann, bieten Edge-Tokens unvollständigen Schutz. Beschränken Sie den Zugriff auf den Ursprung auf autorisierte CDN- oder Gateway-Pfade unter Verwendung von Netzwerkregeln, gegenseitiger Authentifizierung, Zugriffskontrollen für den Ursprung oder rotierten benutzerdefinierten Headern, wie es angemessen ist.
Außerdem:
- 1Erfordern Sie HTTPS zwischen Zuschauer, Edge und Ursprung;
- 2Trennen Sie die Beitragserfassung von der öffentlichen Lieferung;
- 3Entfernen Sie Standardverwaltungsports aus dem öffentlichen Internet;
- 4Rotieren Sie administrative Berechtigungen;
- 5Begrenzen Sie die APIs des Medienservers auf den Kontrollplan;
- 6Sichern Sie die Konfiguration, ohne Live-Geheimnisse im Sicherungsarchiv einzubetten.
Territoriums- und Paketpolitik
Verwenden Sie das verifizierte Land und den Vertrag des Objekts, nicht den Standort des Telefons des Gastes, als den Hauptkontext für die Hotelberechtigung. Wenden Sie Geo-Kontrollen als zusätzliche Verteidigung an, wo erforderlich, und erkennen Sie an, dass die IP-Geolokalisierung ungenau ist.
Jeder Kanal sollte eine maschinenlesbare Richtlinie haben:
- 1erlaubte Länder;
- 2Wirksamkeits- und Ablaufdaten;
- 3kostenloses oder kostenpflichtiges Paket;
- 4Zimmerbasis und Konformität;
- 5Geräte- oder Ausgabebeschränkungen;
- 6Berichtspflichten;
- 7Fallback-Verhalten nach Ablauf.
Die Verwaltungsoberfläche sollte es einem Betreiber nicht erlauben, einen Kanal außerhalb des erlaubten Territoriums auszuwählen.
Wann DRM erforderlich ist
DRM schützt die Medienkeys und den sicheren Wiedergabepfad. Verwenden Sie es, wenn es vom Inhaltsinhaber gefordert wird oder wenn der Premiumwert die operationale Komplexität rechtfertigt.
Das End-to-End-Design umfasst:
- 1verschlüsselte Verpackung;
- 2geschützter Schlüsselaustausch;
- 3Lizenzproxy und Geschäftsregeln;
- 4zertifizierter Client und sicherer Decoder;
- 5HDCP oder anderer Ausgabeschutz;
- 6Widerruf und Schlüsselrotation;
- 7Wiedergabe- und Lizenztelemetrie.
Tokenisierte Lieferung ohne DRM kann weiterhin für autorisierte kostenlose Kanäle angemessen sein. DRM ohne CDN- und Berechtigungsschutz kann dennoch Manifeste oder Lizenzen für Missbrauch öffnen. Wählen Sie die Schichten nach Rechten und Bedrohungsmodell.
Schlüssel- und Geheimnisverwaltung
Trennen Sie:
- 1Beitragseinstellungen;
- 2CDN-Signierungsschlüssel;
- 3Geräteberechtigungen;
- 4DRM-Inhaltskeys;
- 5DRM-Dienstberechtigungen;
- 6Administrator- und API-Geheimnisse.
Speichern Sie sie in einem verwalteten Geheimnissystem, definieren Sie Eigentümer, rotieren Sie nach Zeitplan und dokumentieren Sie Notfallrotationsschritte. Protokollieren Sie niemals vollständige Träger-Tokens oder Lizenzgeheimnisse.
Verwenden Sie Schlüsselidentifikatoren, damit die Verifizierung während eines kontrollierten Rotationsfensters einen neuen und vorherigen Signierungsschlüssel akzeptieren kann.
Monitoring ohne Gästesurveillance
Nützliche Sicherheitszeichen umfassen:
- 1Token-Anfragen nach Objekt, Gerät und Kanal;
- 2wiederholte ungültige Signaturen;
- 3dasselbe Geräteberechtigung, das von unmöglichen Standorten verwendet wird;
- 4Konformität über dem Zimmer- oder Vertragslimit;
- 5Ursprungsanfragen, die das CDN umgehen;
- 6ungewöhnliche Lizenzverweigerungsraten;
- 7abgelaufene Verträge, die weiterhin Anfragen generieren;
- 8Geräteversionen außerhalb des genehmigten Profils.
Aggregieren Sie die Zuschaueranalysen getrennt von den Sicherheitsprotokollen. Inhaltsanbieter benötigen möglicherweise Berichte über Objekte und Territorien, nicht identifizierte Gästegeschichten.
Fehler- und Widerrufstests
Testen Sie, dass:
1. eine kopierte URL abläuft; 2. ein Token für Kanal A keinen Kanal B anfordern kann; 3. ein Gerät von Objekt A nicht Objekt B beanspruchen kann; 4. ein widerrufenes Gerät keine neuen Sitzungen mehr erhält; 5. eine abgelaufene Territoriumsvereinbarung die Auswahl und Wiedergabe blockiert; 6. der direkte Zugriff auf den Ursprung fehlschlägt; 7. die Schlüsselrotation die gültige Wiedergabe nicht unerwartet unterbricht; 8. Zeitabweichungen einen diagnostizierbaren Fehler erzeugen; 9. die Unterbrechung des Kontrollplans der vereinbarten Kulanzpolitik folgt; 10. Protokolle Beweise ohne Geheimnisse enthalten.
Führen Sie die Tests nach größeren Änderungen an Medienservern, CDNs, Anwendungen und DRM durch.
COTT.TV-Sicherheitsmodell
COTT.TV kann die Wiedergabe an den registrierten Kunden, das Objekt, das Zimmer und den Endpunkt binden, Kanalterritorien durchsetzen und zeitlich begrenzte Lieferautorisierungen ausstellen. Premium-Profile können Widevine über den autorisierten DRM-Dienst hinzufügen. Das Inhaltsanbieter-Portal kann dann die autorisierte Hotelverteilung melden, ohne nicht verwandte Kunden- oder Gästedaten offenzulegen.
Kombinieren Sie diesen Leitfaden mit Widevine L1 für Hotel-TV und dem europäischen Leitfaden zur Lizenzierung von Hotelinhalten.
Quellen und weiterführende Literatur
- 1AWS: Zugriff auf private Inhalte einschränken
- 2AWS: signierte URLs versus signierte Cookies
- 3Google: Widevine DRM-Übersicht
- 4Europäische Kommission: GDPR-Verarbeitungsgrundsätze
Sicherheitskontrollen sollten gegen das tatsächliche CDN, den Medienserver, den DRM-Anbieter, die Geräteflotte und die Inhaltsvereinbarungen überprüft werden. Behandeln Sie diesen Artikel nicht als Ersatz für eine formelle Sicherheitsbewertung.
Ähnliche Beiträge
43, 50, 55 oder 65 Zoll? So wählen Sie den richtigen Fernseher für das Hotelzimmer
2026-11-06
Ein praxisnaher Leitfaden zur Auswahl der TV-Größe im Hotel: Raummaße, berechnete Panelabmessungen, Lesbarkeit der Benutzeroberfläche und modellbezogene Installationsprüfungen helfen bei der Entscheidung.
KI in Hotels: Was die Adoptionsforschung zeigt und wie Sie starten
2026-11-04
Eine europäische Hotelstudie zeigt eine ungleichmäßige KI-Einführung, aber keine nachgewiesenen finanziellen Vorteile. Hier finden Sie einen praxisnahen Ansatz zur Auswahl eines Anwendungsfalls, zur Vorbereitung verlässlicher Informationen und zur Bewertung eines Piloten.
Wer plant vor Jahresende Europa zu besuchen? Der Herbstreise-Barometer 2026 im Hotelkontext
2026-10-31
Der Herbst-Barometer für Fernreisen meldet geringere Übersee- und Europa-Reiseabsichten als im Vorjahr. So können Hotels dieses Signal nutzen, ohne Absichten als Buchungen oder Prognose für das eigene Haus zu behandeln.