Ochrona strumieni telewizji hotelowej
6 października 2026
Okres analizy: wrzesień 2026
Autor COTT.TV Hospitality Technology Research Desk·Opublikowano 6 października 2026·6 min czytania

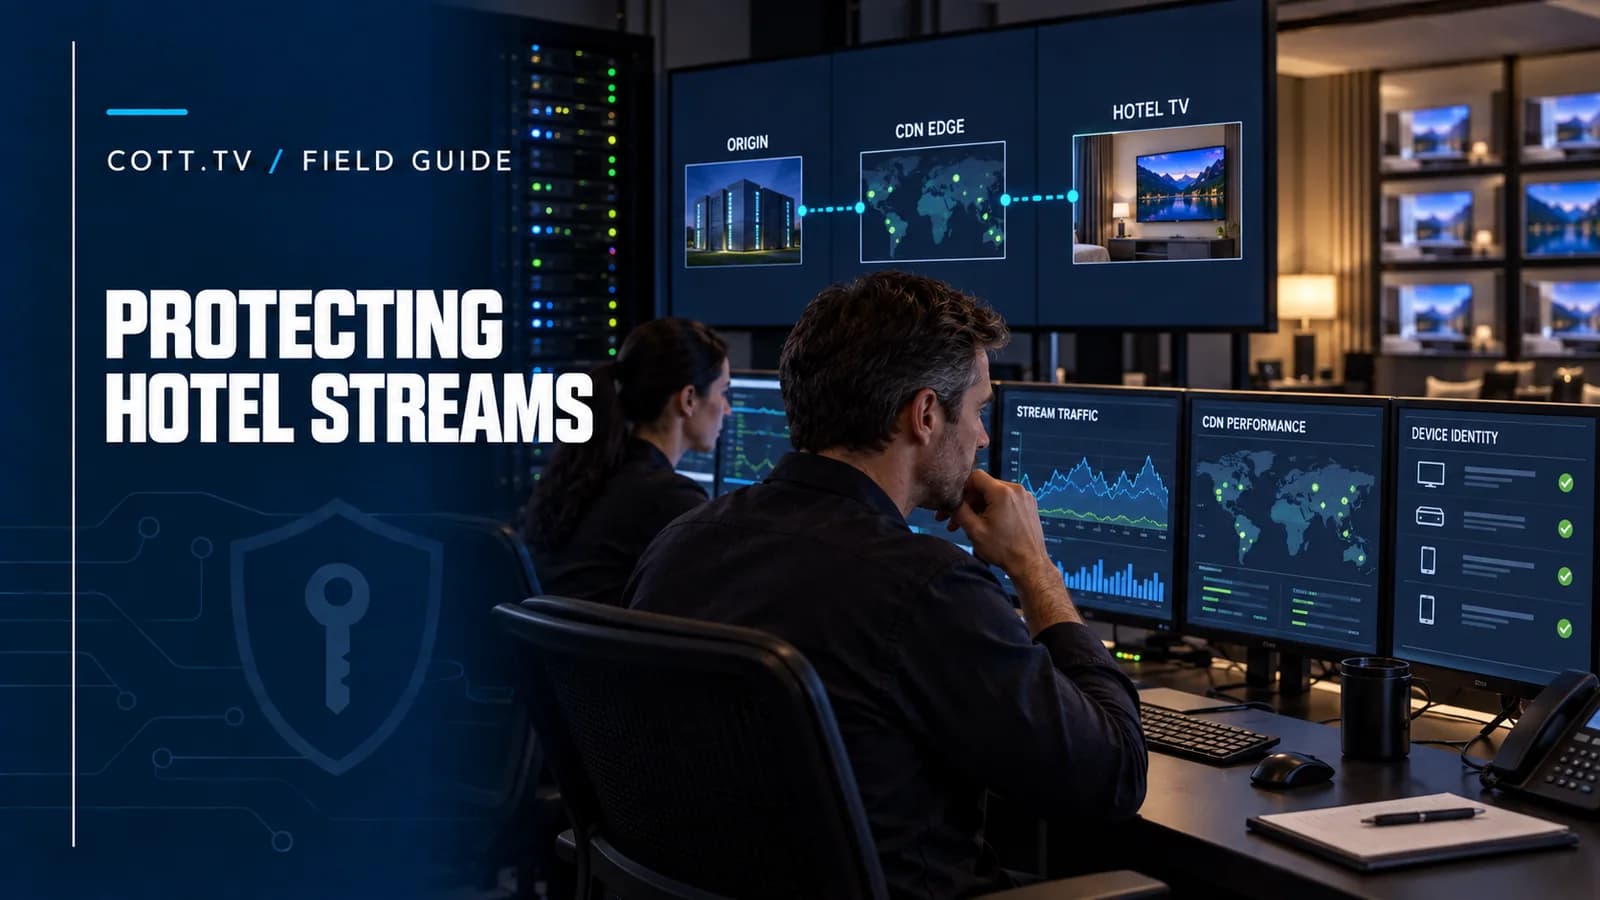
Najważniejsze informacje
Zarejestruj każdy punkt końcowy, wydaj krótkoterminową autoryzację strumienia, utrzymuj źródła w prywatności, stosuj centralnie uprawnienia terytorialne i kanałowe, używaj DRM, gdy prawa tego wymagają, rotuj klucze i tajne podpisy, unieważniaj pojedyncze urządzenia i monitoruj…
Autor: Zespół Badawczy Technologii Hotelowej COTT.TV | Badania przeprowadzone we wrześniu 2026
Adres HLS lub DASH skopiowany z telewizora może stać się stałym publicznym linkiem, jeśli system dystrybucji ufa tylko URL. Platforma hotelowa musi zdecydować, które obiekty, pokoje i urządzenia mogą żądać kanału, na jak długo, w jakim terytorium i na jakiej podstawie umowy dotyczącej treści.
Żaden pojedynczy element nie rozwiązuje tego problemu. Tokeny kontrolują dostęp do ścieżki dostarczania, DRM chroni klucze i politykę odtwarzania, CDN chroni źródło, a monitoring wykrywa nadużycia. Muszą dzielić ten sam model uprawnień.
Rozpocznij od kanonicznej decyzji o uprawnieniach
Przed zwróceniem strumienia platforma powinna odpowiedzieć na:
- 1Czy ten obiekt jest aktywny?
- 2Czy ten pokój lub punkt końcowy jest zarejestrowany w obiekcie?
- 3Czy żądany kanał jest licencjonowany w kraju obiektu?
- 4Czy pakiet jest przypisany do obiektu?
- 5Czy profil urządzenia jest zatwierdzony dla strumienia i polityki DRM?
- 6Czy żądanie mieści się w zasadach współbieżności i umowy?
- 7Czy urządzenie lub poświadczenie zostało unieważnione?
Zachowaj tę decyzję w kontrolowanym backendzie. Statyczna lista odtwarzania osadzona w pakiecie APK lub webowym nie może bezpiecznie wyrażać aktualnych praw komercyjnych.
Tożsamość urządzenia
Użyj rekordu urządzenia wydanego przez platformę powiązanego z obiektem i pokojem. Identyfikatory sprzętowe, takie jak numer seryjny lub MAC, mogą pomóc w rejestracji punktu końcowego, ale nie powinny być jedynym sekretem, ponieważ mogą być widoczne lub podrobione.
Silny wzór to:
1. autoryzowany administrator inicjuje rejestrację; 2. urządzenie udowadnia lub przedstawia swoją tożsamość instalacyjną; 3. backend wydaje poświadczenie urządzenia; 4. poświadczenie jest przechowywane w chronionej pamięci platformy, gdzie to możliwe; 5. każda sesja wymienia je na krótkoterminowy dostęp; 6. backend może unieważnić to jedno urządzenie bez zmiany każdego pokoju.
Śledź wiek poświadczenia i ostatnią udaną rotację. Urządzenie, które było offline przez długi czas, może wymagać ponownej walidacji.
Krótkoterminowe tokeny
Telewizor powinien żądać sesji odtwarzania, a nie otrzymywać nieśmiertelny URL kanału. Sesja może zawierać podpisane roszczenia, takie jak:
- 1identyfikator urządzenia i obiektu;
- 2kanał lub pakiet;
- 3terytorium;
- 4czas wydania i wygaśnięcia;
- 5opcjonalne ograniczenie IP lub sieci;
- 6nonce lub identyfikator sesji;
- 7autoryzowany profil odtwarzania.
Zachowaj czas wygaśnięcia na tyle krótki, aby ograniczyć udostępnianie, ale na tyle długi, aby uniknąć przerwania normalnych żądań segmentów. Odnowienie powinno nastąpić przed wygaśnięciem i zakończyć się niepowodzeniem w sposób łagodny, gdy płaszczyzna kontrolna jest tymczasowo niedostępna.
Dokumenty AWS opisują podpisane URL i podpisane ciasteczka jako dwa sposoby na prywatne treści CDN. Podpisane ciasteczka mogą być wygodne dla wielu segmentów HLS, podczas gdy podpisane URL nadają się do pojedynczych zasobów lub klientów, którzy nie używają ciasteczek. Ta sama zasada projektowa dotyczy innych CDN i serwerów multimedialnych.
Ochrona źródła
Jeśli publiczność może ominąć CDN i pobrać źródło bezpośrednio, tokeny brzegowe zapewniają niekompletną ochronę. Ogranicz dostęp do źródła do autoryzowanych ścieżek CDN lub bramki, stosując zasady sieciowe, wzajemną autoryzację, kontrole dostępu do źródła lub rotowane niestandardowe nagłówki, w zależności od potrzeb.
Również:
- 1wymagaj HTTPS między widzem, brzegiem i źródłem;
- 2oddziel przyjmowanie wkładu od publicznej dostawy;
- 3usuń domyślne porty zarządzania z publicznego internetu;
- 4rotuj poświadczenia administracyjne;
- 5ogranicz API serwera multimedialnego do płaszczyzny kontrolnej;
- 6wykonaj kopię zapasową konfiguracji bez osadzania aktywnych sekretów w archiwum kopii zapasowej.
Polityka terytorialna i pakietowa
Użyj zweryfikowanego kraju obiektu i umowy, a nie lokalizacji telefonu gościa, jako głównego kontekstu uprawnień hotelowych. Stosuj kontrole geograficzne jako dodatkową obronę tam, gdzie to konieczne, uznając, że geolokalizacja IP jest niedoskonała.
Każdy kanał powinien mieć politykę czytelną maszynowo:
- 1dozwolone kraje;
- 2daty obowiązywania i wygaśnięcia;
- 3pakiet bezpłatny lub płatny;
- 4zasady dotyczące pokoi i współbieżności;
- 5ograniczenia dotyczące urządzeń lub wyjść;
- 6obowiązki raportowania;
- 7zachowanie awaryjne po wygaśnięciu.
Interfejs administracyjny nie powinien pozwalać operatorowi na wybór kanału poza dozwolonym terytorium.
Kiedy wymagane jest DRM
DRM chroni klucze multimedialne i bezpieczną ścieżkę odtwarzania. Użyj go, gdy wymaga tego właściciel treści lub gdy wartość premium uzasadnia złożoność operacyjną.
Projekt end-to-end obejmuje:
- 1szyfrowane pakowanie;
- 2chroniona wymiana kluczy;
- 3proxy licencyjne i zasady biznesowe;
- 4certyfikowany klient i bezpieczny dekoder;
- 5HDCP lub inne zabezpieczenia wyjścia;
- 6unieważnienie i rotacja kluczy;
- 7telemetria odtwarzania i licencji.
Dostarczanie tokenizowane bez DRM może być nadal odpowiednie dla autoryzowanych bezpłatnych kanałów. DRM bez ochrony CDN i uprawnień może nadal pozostawić manifesty lub licencje otwarte na nadużycia. Wybierz warstwy według praw i modelu zagrożeń.
Zarządzanie kluczami i sekretami
Oddziel:
- 1poświadczenia wkładu;
- 2klucze podpisowe CDN;
- 3poświadczenia urządzeń;
- 4klucze treści DRM;
- 5poświadczenia usługi DRM;
- 6sekrety administratora i API.
Przechowuj je w zarządzanym systemie sekretów, definiuj właścicieli, rotuj zgodnie z harmonogramem i rejestruj kroki awaryjnej rotacji. Nigdy nie rejestruj pełnych tokenów dostępu ani sekretów licencyjnych.
Użyj identyfikatorów kluczy, aby weryfikacja mogła zaakceptować nowy i poprzedni klucz podpisowy w kontrolowanym oknie rotacji.
Monitorowanie bez nadzoru gości
Przydatne sygnały bezpieczeństwa obejmują:
- 1żądania tokenów według obiektu, urządzenia i kanału;
- 2powtarzające się nieprawidłowe podpisy;
- 3to samo poświadczenie urządzenia używane z niemożliwych lokalizacji;
- 4współbieżność powyżej limitu pokoju lub umowy;
- 5żądania źródła, które omijają CDN;
- 6nietypowe wskaźniki odmowy licencji;
- 7wygasłe umowy nadal generujące żądania;
- 8wersje urządzeń poza zatwierdzonym profilem.
Agreguj analizy oglądalności oddzielnie od dzienników bezpieczeństwa. Partnerzy treści mogą potrzebować raportowania dotyczącego obiektu i terytorium, a nie zidentyfikowanych historii gości.
Testy awarii i unieważnienia
Przetestuj, że:
1. skopiowany URL wygasa; 2. token dla kanału A nie może żądać kanału B; 3. urządzenie z obiektu A nie może rościć sobie praw do obiektu B; 4. unieważnione urządzenie przestaje otrzymywać nowe sesje; 5. wygasła umowa terytorialna blokuje wybór i odtwarzanie; 6. bezpośredni dostęp do źródła nie działa; 7. rotacja kluczy nie przerywa ważnego odtwarzania niespodziewanie; 8. dryf zegara powoduje błąd diagnostyczny; 9. przerwa w płaszczyźnie kontrolnej następuje zgodnie z uzgodnioną polityką łaski; 10. dzienniki zawierają dowody bez sekretów.
Przeprowadzaj testy po dużych zmianach w serwerze multimedialnym, CDN, aplikacji i DRM.
Model bezpieczeństwa COTT.TV
COTT.TV może powiązać odtwarzanie z zarejestrowanym klientem, obiektem, pokojem i punktem końcowym, egzekwować terytoria kanałów i wydawać autoryzację dostarczania na czas. Profile premium mogą dodać Widevine poprzez autoryzowaną usługę DRM. Portal dostawcy treści może następnie raportować autoryzowaną dystrybucję hotelową bez ujawniania niepowiązanych danych klientów lub gości.
Połącz ten przewodnik z Widevine L1 dla telewizji hotelowej oraz europejskim przewodnikiem po licencjonowaniu treści hotelowych.
Źródła i dalsza lektura
- 1AWS: ogranicz dostęp do prywatnych treści
- 2AWS: podpisane URL kontra podpisane ciasteczka
- 3Google: przegląd DRM Widevine
- 4Komisja Europejska: zasady przetwarzania GDPR
Kontrole bezpieczeństwa powinny być przeglądane w odniesieniu do rzeczywistego CDN, serwera multimedialnego, dostawcy DRM, floty urządzeń i umów dotyczących treści. Nie traktuj tego artykułu jako substytutu formalnej oceny bezpieczeństwa.
Powiązane artykuły
Widevine L1 w telewizji hotelowej: co sprawdzić przed zaoferowaniem treści premium
2026-09-30
Praktyczny przewodnik akceptacji DRM obejmujący poziom bezpieczeństwa, profile szyfrowania, politykę licencyjną, HDCP, dowody odtwarzania i operacyjne.
Dlaczego hotelowe IPTV się buforuje: krok po kroku przewodnik diagnostyczny od sieci do telewizora
2026-11-12
Praktyczna metoda śledzenia przerw w hotelowym IPTV przez źródło treści, sieć, odtwarzacz i telewizor—bez traktowania każdego zatrzymania obrazu jako problemu z przepustowością.
Jakie są rzeczywiste koszty rezerwacji? Wkład netto OTA i rezerwacji bezpośrednich
2026-11-11
Porównaj rezerwacje OTA i bezpośrednie, korzystając z wkładu, a nie tylko prowizji. Przykład zrealizowanego pobytu ujawnia koszty pozyskania, opłaty za płatności, skutki anulacji oraz rzeczywisty próg rentowności.