Protección de los flujos de TV en hoteles
6 de octubre de 2026
Periodo de investigación: septiembre de 2026
Por COTT.TV Hospitality Technology Research Desk·Publicado 6 de octubre de 2026·7 min de lectura

Resumen
Registre cada punto final, emita autorización de transmisión de corta duración, mantenga los orígenes privados, aplique derechos de territorio y canal de forma centralizada, use DRM cuando los derechos lo requieran, rote claves y secretos de firma, revoque dispositivos individ…
Por el Departamento de Investigación en Tecnología de Hospitalidad de COTT.TV | Investigado en septiembre de 2026
Una dirección HLS o DASH copiada de una televisión puede convertirse en un enlace público permanente si el sistema de distribución confía únicamente en la URL. Una plataforma hotelera necesita decidir qué propiedad, habitación y dispositivo pueden solicitar un canal, durante cuánto tiempo, en qué territorio y bajo qué acuerdo de contenido.
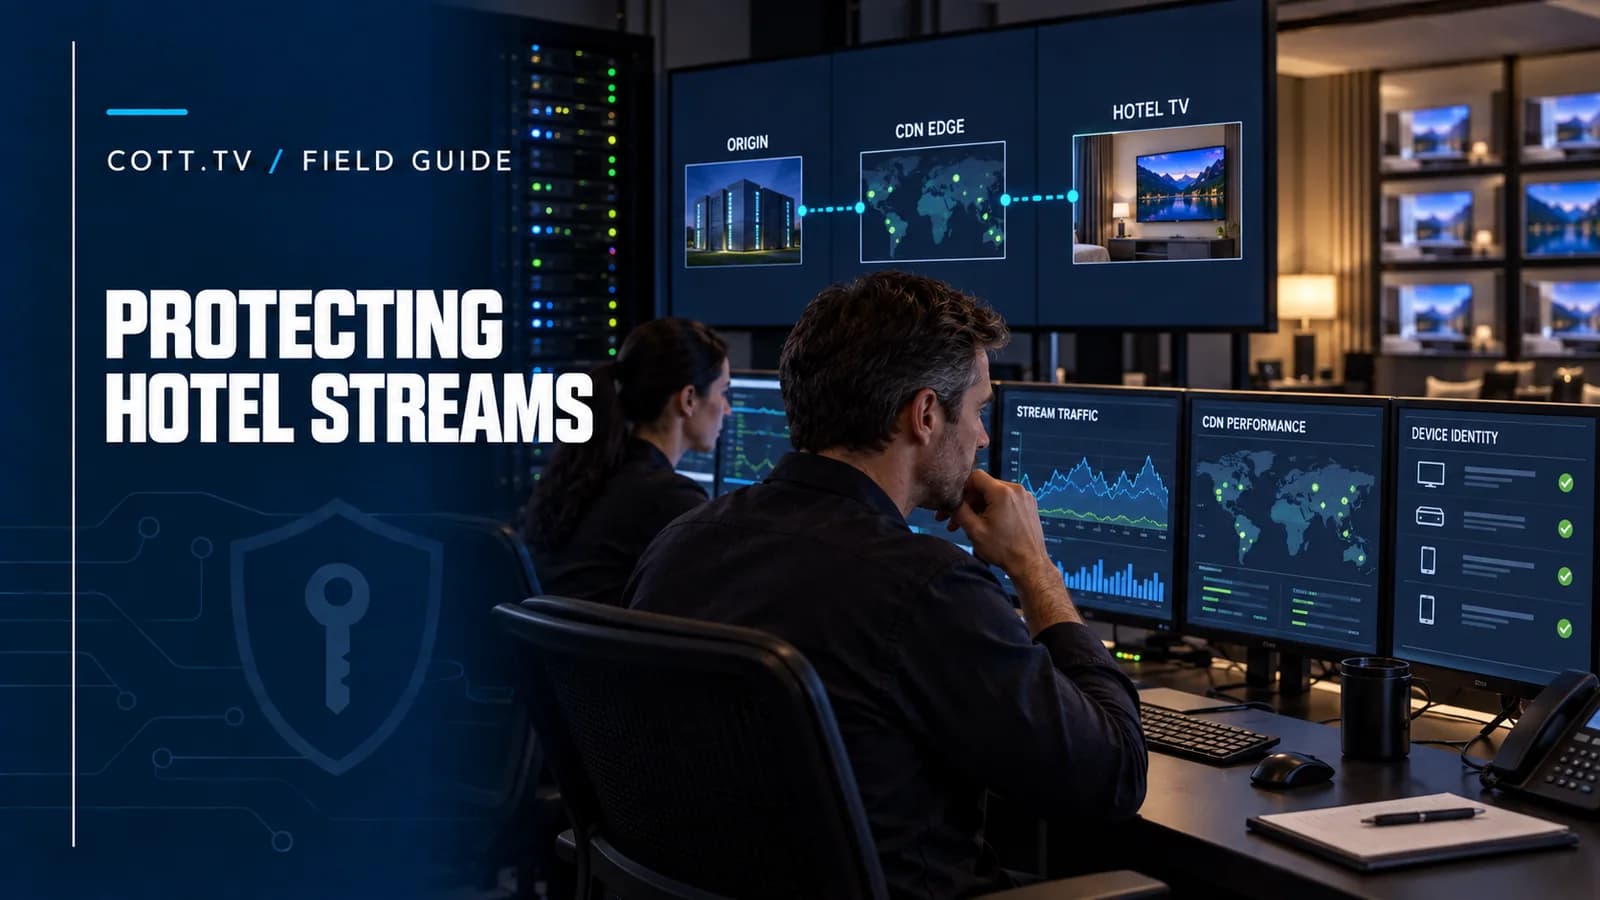
Ninguna característica única resuelve ese problema. Los tokens controlan el acceso al camino de entrega, el DRM protege las claves y la política de reproducción, el CDN oculta el origen y la monitorización detecta abusos. Deben compartir el mismo modelo de derechos.
Comience con una decisión de derechos canónica
Antes de devolver una transmisión, la plataforma debe responder:
- 1¿Está activa esta propiedad?
- 2¿Está registrada esta habitación o punto final a la propiedad?
- 3¿Está licenciado el canal solicitado en el país de la propiedad?
- 4¿Está asignado el paquete a la propiedad?
- 5¿Está aprobado el perfil del dispositivo para la transmisión y la política de DRM?
- 6¿Está la solicitud dentro de las reglas de concurrencia y contrato?
- 7¿Se ha revocado el dispositivo o las credenciales?
Mantenga esta decisión en un backend controlado. Una lista de reproducción estática incrustada en un APK o paquete web no puede expresar de manera segura los derechos comerciales actuales.
Identidad del dispositivo
Utilice un registro de dispositivo emitido por la plataforma vinculado a la propiedad y la habitación. Identificadores de hardware como el número de serie o MAC pueden ayudar a inscribir el punto final, pero no deben ser el único secreto porque pueden ser visibles o falsificados.
Un patrón sólido es:
1. un administrador autorizado inicia la inscripción; 2. el dispositivo prueba o presenta su identidad de instalación; 3. el backend emite una credencial de dispositivo; 4. la credencial se almacena utilizando el almacenamiento protegido de la plataforma donde esté disponible; 5. cada sesión la intercambia por acceso de corta duración; 6. el backend puede revocar ese dispositivo sin cambiar cada habitación.
Rastree la antigüedad de la credencial y la última rotación exitosa. Un dispositivo que ha estado desconectado durante un largo período puede requerir revalidación.
Tokens de corta duración
La televisión debe solicitar una sesión de reproducción en lugar de recibir una URL de canal inmortal. La sesión puede incluir reclamaciones firmadas como:
- 1identificador de dispositivo y propiedad;
- 2canal o paquete;
- 3territorio;
- 4tiempo de emisión y expiración;
- 5restricción de IP o red opcional;
- 6nonce o identificador de sesión;
- 7perfil de reproducción autorizado.
Mantenga la expiración lo suficientemente corta para limitar el intercambio, pero lo suficientemente larga para evitar romper las solicitudes de segmentos normales. La renovación debe ocurrir antes de la expiración y fallar de manera elegante cuando el plano de control no esté temporalmente disponible.
AWS documenta las URLs firmadas y las cookies firmadas como dos rutas para contenido privado de CDN. Las cookies firmadas pueden ser convenientes para múltiples segmentos HLS, mientras que las URLs firmadas son adecuadas para recursos individuales o clientes que no utilizan cookies. El mismo principio de diseño se aplica a otros CDNs y servidores de medios.
Proteger el origen
Si el público puede eludir el CDN y obtener el origen directamente, los tokens de borde proporcionan una protección incompleta. Restringa el acceso al origen a rutas autorizadas de CDN o puerta de enlace utilizando reglas de red, autenticación mutua, controles de acceso al origen o encabezados personalizados rotativos según sea apropiado.
Además:
- 1requiera HTTPS entre el espectador, el borde y el origen;
- 2separe la ingestión de contribuciones de la entrega pública;
- 3elimine los puertos de gestión predeterminados de Internet público;
- 4rote las credenciales administrativas;
- 5limite las APIs del servidor de medios al plano de control;
- 6haga copias de seguridad de la configuración sin incrustar secretos en vivo en el archivo de respaldo.
Política de territorio y paquete
Utilice el país verificado de la propiedad y el contrato, no la ubicación del teléfono del huésped, como el contexto principal de derechos de hospitalidad. Aplique controles geográficos como defensa adicional donde sea necesario, reconociendo que la geolocalización IP es imperfecta.
Cada canal debe tener una política legible por máquina:
- 1países permitidos;
- 2fechas de vigencia y expiración;
- 3paquete gratuito o de pago;
- 4base de habitación y concurrencia;
- 5restricciones de dispositivo o salida;
- 6obligaciones de informes;
- 7comportamiento de respaldo después de la expiración.
La interfaz de administración no debe permitir que un operador seleccione un canal fuera del territorio permitido.
Cuándo se requiere DRM
El DRM protege las claves de medios y el camino de reproducción seguro. Úselo cuando lo requiera el propietario del contenido o cuando el valor premium justifique la complejidad operativa.
El diseño de extremo a extremo incluye:
- 1empaquetado encriptado;
- 2intercambio de claves protegido;
- 3proxy de licencia y reglas comerciales;
- 4cliente certificado y decodificador seguro;
- 5HDCP u otra protección de salida;
- 6revocación y rotación de claves;
- 7telemetría de reproducción y licencia.
La entrega tokenizada sin DRM aún puede ser apropiada para canales gratuitos autorizados. El DRM sin protección de CDN y derechos aún puede dejar manifiestos o licencias abiertos a abusos. Elija las capas según los derechos y el modelo de amenaza.
Gestión de claves y secretos
Separe:
- 1credenciales de contribución;
- 2claves de firma de CDN;
- 3credenciales de dispositivo;
- 4claves de contenido DRM;
- 5credenciales de servicio DRM;
- 6secretos de administrador y API.
Almacénelos en un sistema de secretos gestionado, defina propietarios, rote según lo programado y registre los pasos de rotación de emergencia. Nunca registre tokens portadores completos o secretos de licencia.
Utilice identificadores de claves para que la verificación pueda aceptar una nueva y anterior clave de firma durante una ventana de rotación controlada.
Monitoreo sin vigilancia de huéspedes
Las señales de seguridad útiles incluyen:
- 1solicitudes de tokens por propiedad, dispositivo y canal;
- 2firmas inválidas repetidas;
- 3la misma credencial de dispositivo utilizada desde ubicaciones imposibles;
- 4concurrencia por encima del límite de habitación o contrato;
- 5solicitudes de origen que eluden el CDN;
- 6tasas inusuales de denegación de licencia;
- 7contratos expirados que aún generan solicitudes;
- 8versiones de dispositivo fuera del perfil aprobado.
Agregue análisis de visualización por separado de los registros de seguridad. Los socios de contenido pueden necesitar informes de propiedad y territorio, no historias de huéspedes identificados.
Pruebas de fallo y revocación
Pruebe que:
1. una URL copiada expire; 2. un token para el canal A no pueda solicitar el canal B; 3. un dispositivo de la propiedad A no pueda reclamar la propiedad B; 4. un dispositivo revocado deje de recibir nuevas sesiones; 5. un acuerdo territorial expirado bloquee la selección y reproducción; 6. el acceso directo al origen falle; 7. la rotación de claves no interrumpa la reproducción válida inesperadamente; 8. el desfase horario produzca un error diagnosticable; 9. la interrupción del plano de control siga la política de gracia acordada; 10. los registros contengan evidencia sin secretos.
Ejecute las pruebas después de cambios importantes en el servidor de medios, CDN, aplicación y DRM.
Modelo de seguridad de COTT.TV
COTT.TV puede vincular la reproducción al cliente registrado, propiedad, habitación y punto final, hacer cumplir los territorios de canal y emitir autorización de entrega por tiempo limitado. Los perfiles premium pueden añadir Widevine a través del servicio DRM autorizado. El portal del proveedor de contenido puede entonces informar sobre la distribución hotelera autorizada sin exponer datos de clientes o huéspedes no relacionados.
Combine esta guía con Widevine L1 para Televisión en Hoteles y la guía de licencias de contenido hotelero europeo.
Fuentes y lecturas adicionales
- 1AWS: restringir el acceso a contenido privado
- 2AWS: URLs firmadas versus cookies firmadas
- 3Google: visión general de Widevine DRM
- 4Comisión Europea: principios de procesamiento del GDPR
Los controles de seguridad deben revisarse en función del CDN real, servidor de medios, proveedor de DRM, flota de dispositivos y acuerdos de contenido. No trate este artículo como un sustituto de una evaluación de seguridad formal.
Artículos relacionados
Dispositivos Android TV para hoteles: Google TV, AOSP, Widevine L1 y modo quiosco
2026-09-26
Cómo seleccionar un STB hotelero manejable separando la certificación de consumo, la seguridad DRM, el control del propietario del dispositivo, la red y el soporte del ciclo de vida.
¿Cuál es el verdadero costo de una reserva? Contribución neta de OTA y directa
2026-11-11
Compara las reservas OTA y directas utilizando la contribución en lugar de solo la comisión. Un ejemplo de estancia trabajada revela costos de adquisición, tarifas de pago, efectos de cancelación y el verdadero punto de equilibrio.
Menús de restaurante y minibares en TV y móvil: cómo mantener la información al huésped actualizada
2026-11-10
Guía práctica de control de contenidos para hoteles que muestran información de restaurantes y minibares en televisores y móviles de huéspedes: desde precios aprobados y traducciones hasta artículos agotados y confirmación por parte del personal.