Proteggere i flussi TV negli hotel
6 ottobre 2026
Periodo di ricerca: settembre 2026
Di COTT.TV Hospitality Technology Research Desk·Pubblicato 6 ottobre 2026·7 min di lettura

In sintesi
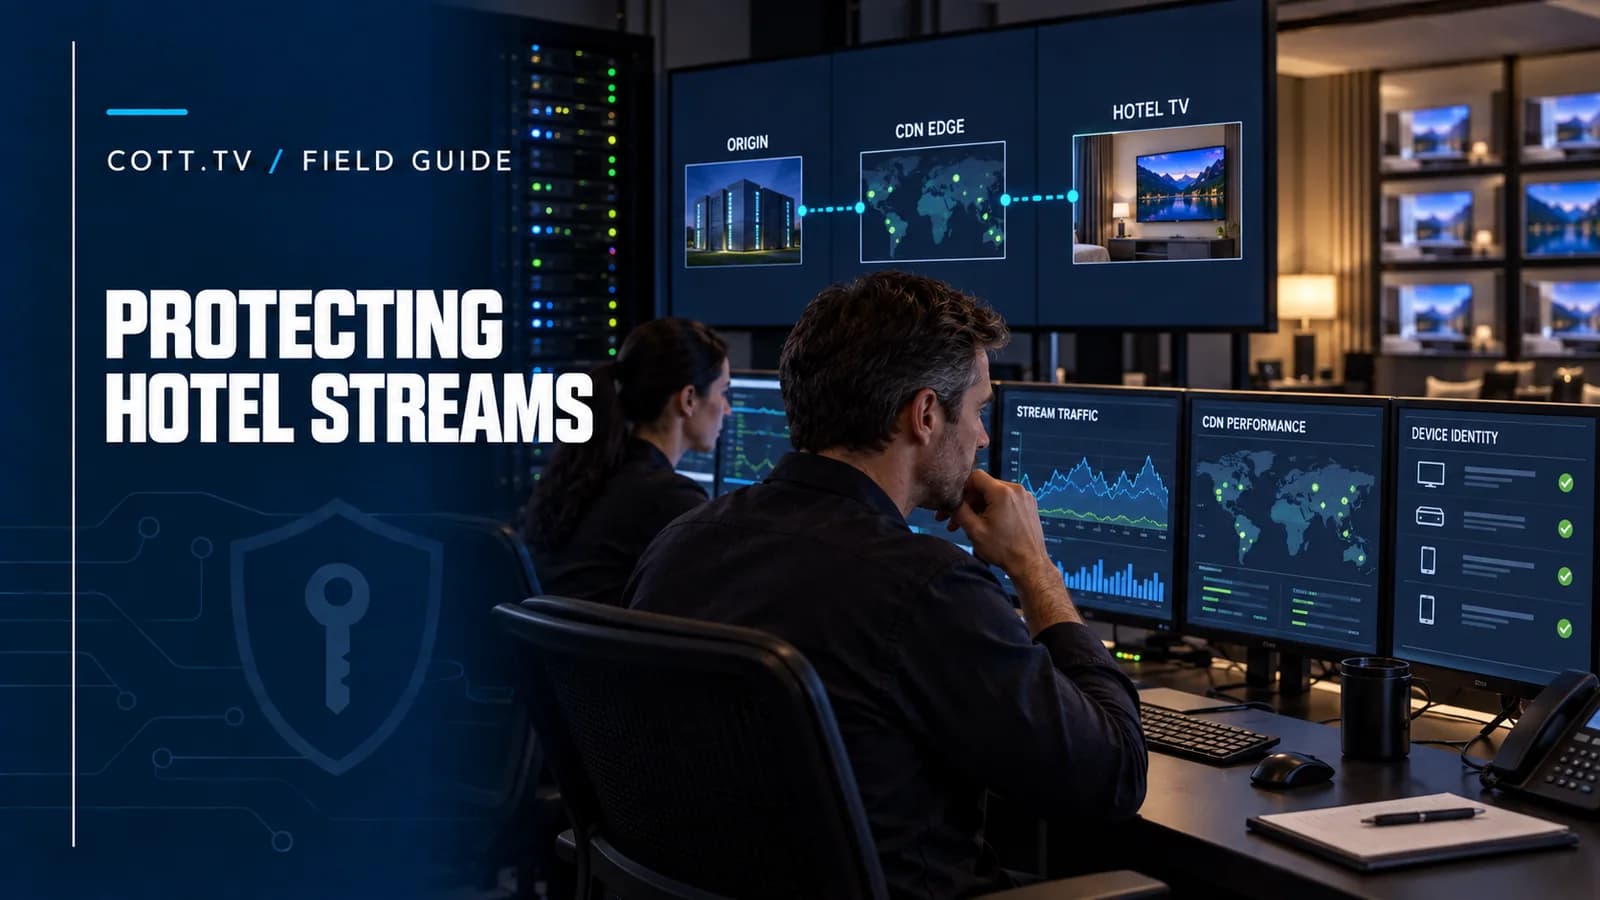
Registrare ogni endpoint, emettere autorizzazioni di streaming a breve termine, mantenere le origini private, applicare centralmente l'autorizzazione per territorio e canale, utilizzare il DRM quando i diritti lo richiedono, ruotare chiavi e segreti di firma, revocare disposit…
A cura del COTT.TV Hospitality Technology Research Desk | Ricerca effettuata a settembre 2026
Un indirizzo HLS o DASH copiato da una televisione può diventare un link pubblico permanente se il sistema di distribuzione si fida solo dell'URL. Una piattaforma alberghiera deve decidere quale struttura, stanza e dispositivo possono richiedere un canale, per quanto tempo, in quale territorio e sotto quale accordo di contenuto.
Nessuna singola funzionalità risolve questo problema. I token controllano l'accesso al percorso di consegna, il DRM protegge le chiavi e la politica di riproduzione, il CDN protegge l'origine e il monitoraggio rileva abusi. Devono condividere lo stesso modello di autorizzazione.
Iniziare con una decisione di autorizzazione canonica
Prima di restituire uno stream, la piattaforma dovrebbe rispondere:
- 1Questa struttura è attiva?
- 2Questa stanza o endpoint è registrato alla struttura?
- 3Il canale richiesto è concesso in licenza nel paese della struttura?
- 4Il pacchetto è assegnato alla struttura?
- 5Il profilo del dispositivo è approvato per lo stream e la politica DRM?
- 6La richiesta è conforme alle regole di concorrenza e contratto?
- 7Il dispositivo o le credenziali sono state revocate?
Mantieni questa decisione in un backend controllato. Una playlist statica incorporata in un APK o pacchetto web non può esprimere in modo sicuro i diritti commerciali attuali.
Identità del dispositivo
Utilizza un record del dispositivo emesso dalla piattaforma legato alla struttura e alla stanza. Identificatori hardware come seriale o MAC possono aiutare a registrare l'endpoint, ma non dovrebbero essere l'unico segreto poiché potrebbero essere visibili o falsificabili.
Un modello forte è:
1. un amministratore autorizzato avvia la registrazione; 2. il dispositivo prova o presenta la propria identità di installazione; 3. il backend emette una credenziale del dispositivo; 4. la credenziale è memorizzata utilizzando lo storage protetto della piattaforma dove disponibile; 5. ogni sessione la scambia per un accesso a breve termine; 6. il backend può revocare quel dispositivo senza cambiare ogni stanza.
Tieni traccia dell'età della credenziale e dell'ultima rotazione riuscita. Un dispositivo che è stato offline per un lungo periodo potrebbe richiedere una rivalutazione.
Token a breve termine
La televisione dovrebbe richiedere una sessione di riproduzione piuttosto che ricevere un URL di canale immortale. La sessione può includere dichiarazioni firmate come:
- 1identificatore del dispositivo e della struttura;
- 2canale o pacchetto;
- 3territorio;
- 4ora di emissione e scadenza;
- 5vincolo IP o di rete opzionale;
- 6nonce o identificatore di sessione;
- 7profilo di riproduzione autorizzato.
Mantieni la scadenza sufficientemente breve per limitare la condivisione ma abbastanza lunga da evitare di interrompere le normali richieste di segmento. Il rinnovo dovrebbe avvenire prima della scadenza e fallire in modo elegante quando il piano di controllo è temporaneamente non disponibile.
AWS documenta gli URL firmati e i cookie firmati come due percorsi per contenuti CDN privati. I cookie firmati possono essere convenienti per più segmenti HLS, mentre gli URL firmati si adattano a risorse o clienti individuali che non utilizzano cookie. Lo stesso principio di design si applica ad altri CDN e server multimediali.
Proteggere l'origine
Se il pubblico può bypassare il CDN e recuperare l'origine direttamente, i token edge forniscono una protezione incompleta. Limita l'accesso all'origine ai percorsi CDN o gateway autorizzati utilizzando regole di rete, autenticazione mutua, controlli di accesso all'origine o intestazioni personalizzate ruotate come appropriato.
Inoltre:
- 1richiedere HTTPS tra visualizzatore, edge e origine;
- 2separare l'ingestione dei contributi dalla consegna pubblica;
- 3rimuovere le porte di gestione predefinite da Internet pubblico;
- 4ruotare le credenziali amministrative;
- 5limitare le API del server multimediale al piano di controllo;
- 6eseguire il backup della configurazione senza incorporare segreti live nell'archivio di backup.
Politica di territorio e pacchetto
Utilizza il paese e il contratto verificati della struttura, non la posizione del telefono dell'ospite, come principale contesto di autorizzazione alberghiera. Applica controlli geo come difesa aggiuntiva dove necessario, riconoscendo che la geolocalizzazione IP è imperfetta.
Ogni canale dovrebbe avere una politica leggibile dalla macchina:
- 1paesi consentiti;
- 2date di efficacia e scadenza;
- 3pacchetto gratuito o a pagamento;
- 4base per stanza e concorrenza;
- 5restrizioni su dispositivo o output;
- 6obblighi di reporting;
- 7comportamento di fallback dopo la scadenza.
L'interfaccia di amministrazione non dovrebbe consentire a un operatore di selezionare un canale al di fuori del territorio consentito.
Quando è richiesto il DRM
Il DRM protegge le chiavi multimediali e il percorso di riproduzione sicuro. Utilizzalo quando richiesto dal proprietario del contenuto o quando il valore premium giustifica la complessità operativa.
Il design end-to-end include:
- 1imballaggio crittografato;
- 2scambio di chiavi protetto;
- 3proxy di licenza e regole aziendali;
- 4client certificato e decoder sicuro;
- 5HDCP o altra protezione dell'output;
- 6revoca e rotazione delle chiavi;
- 7telemetria di riproduzione e licenza.
La consegna tokenizzata senza DRM può comunque essere appropriata per canali gratuiti autorizzati. Il DRM senza protezione CDN e di autorizzazione può comunque lasciare manifesti o licenze aperti ad abusi. Scegli i livelli in base ai diritti e al modello di minaccia.
Gestione di chiavi e segreti
Separare:
- 1credenziali di contributo;
- 2chiavi di firma CDN;
- 3credenziali del dispositivo;
- 4chiavi di contenuto DRM;
- 5credenziali del servizio DRM;
- 6segreti amministrativi e API.
Conservali in un sistema di segreti gestito, definisci i proprietari, ruota secondo il programma e registra i passaggi di rotazione di emergenza. Non registrare mai token bearer completi o segreti di licenza.
Utilizza identificatori di chiave in modo che la verifica possa accettare una nuova e precedente chiave di firma durante una finestra di rotazione controllata.
Monitoraggio senza sorveglianza degli ospiti
I segnali di sicurezza utili includono:
- 1richieste di token per struttura, dispositivo e canale;
- 2firme non valide ripetute;
- 3la stessa credenziale del dispositivo utilizzata da posizioni impossibili;
- 4concorrenza superiore al limite della stanza o del contratto;
- 5richieste di origine che bypassano il CDN;
- 6tassi insoliti di negazione della licenza;
- 7contratti scaduti che generano ancora richieste;
- 8versioni del dispositivo al di fuori del profilo approvato.
Aggrega le analisi di visualizzazione separatamente dai registri di sicurezza. I partner di contenuto potrebbero aver bisogno di report sulla struttura e sul territorio, non storie di ospiti identificate.
Test di fallimento e revoca
Testa che:
1. un URL copiato scade; 2. un token per il canale A non può richiedere il canale B; 3. un dispositivo della struttura A non può rivendicare la struttura B; 4. un dispositivo revocato smette di ricevere nuove sessioni; 5. un accordo territoriale scaduto blocca la selezione e la riproduzione; 6. l'accesso diretto all'origine fallisce; 7. la rotazione delle chiavi non interrompe inaspettatamente la riproduzione valida; 8. la deriva dell'orologio produce un errore diagnosticabile; 9. l'interruzione del piano di controllo segue la politica di grazia concordata; 10. i registri contengono prove senza segreti.
Esegui i test dopo importanti cambiamenti nel server multimediale, CDN, applicazione e DRM.
Modello di sicurezza COTT.TV
COTT.TV può legare la riproduzione al cliente registrato, alla struttura, alla stanza e all'endpoint, far rispettare i territori dei canali e emettere autorizzazioni di consegna a tempo limitato. I profili premium possono aggiungere Widevine tramite il servizio DRM autorizzato. Il portale del fornitore di contenuti può quindi segnalare la distribuzione autorizzata degli hotel senza esporre dati non correlati ai clienti o agli ospiti.
Abbina questa guida con Widevine L1 per Hotel TV e la guida alla licenza dei contenuti degli hotel europei.
Fonti e ulteriori letture
- 1AWS: limitare l'accesso ai contenuti privati
- 2AWS: URL firmati contro cookie firmati
- 3Google: panoramica del DRM Widevine
- 4Commissione Europea: principi di trattamento GDPR
I controlli di sicurezza dovrebbero essere riesaminati rispetto al CDN effettivo, al server multimediale, al fornitore di DRM, alla flotta di dispositivi e agli accordi di contenuto. Non trattare questo articolo come un sostituto per una valutazione formale della sicurezza.
Articoli correlati
Chi prevede di visitare l’Europa entro fine anno? Lettura dell’Autumn Travel Barometer 2026
2026-10-31
Il barometro autunnale dei viaggi a lungo raggio segnala intenzioni di viaggio oltreoceano e verso l’Europa inferiori rispetto all’anno precedente. Ecco come gli hotel possono utilizzare questo segnale senza confondere le intenzioni con prenotazioni effettive o previsioni per la propria struttura.
Analisi dei contenuti TV negli hotel: cosa dovrebbero misurare emittenti e strutture
2026-10-08
Un modello di reporting sicuro per la privacy per la portata dei canali, hotel autorizzati, tempo di visione, qualità di riproduzione, territorio e report mensili per i partner.
Box Android TV per hotel: Google TV, AOSP, Widevine L1 e modalità kiosk
2026-09-26
Come selezionare un STB per hotel gestibile separando certificazione per consumatori, sicurezza DRM, controllo del proprietario del dispositivo, networking e supporto del ciclo di vita.